
Hakeri se lažno predstavljali kao poslodavci i uz pomoć AI alata ukrali 6,3 milijarde dolara

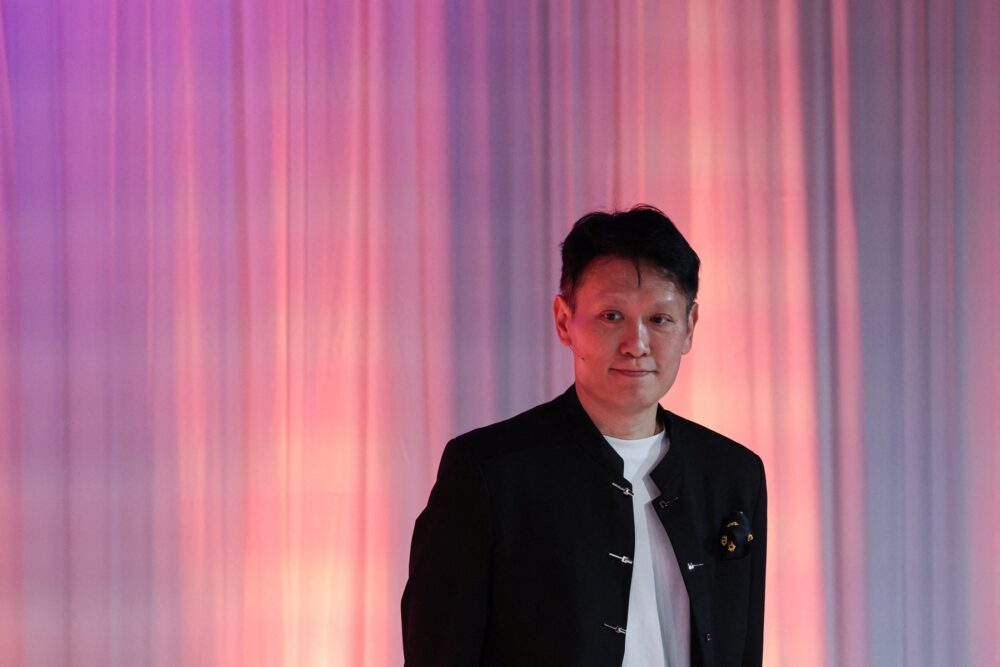
Hakeri su koristili lažne razgovore za posao, zlonamjerni softver i kompromitovane interne alate vještačke inteligencije (AI) kako bi prodrli u infrastrukturu kripto-novčanika kompanije Bajnens (Binance), što je dovelo do rekordnog sajber napada 29. oktobra, u kojem je sa najveće svjetske berze kriptovaluta ukradena imovina vrijedna više od šest milijardi dolara.
Napadači su „mjesecima postepeno pronalazili način da prodru u sistem“, kazao je jedan od izvršnih direktora Bajnensa, Ričard Teng (Richard Teng), u utorak za CNBC, odbacujući tvrdnje da je do napada došlo zbog jednog propusta na laptopu zaposlenog.
„U junu su napadači napravili lažnu verziju alata za programere i naveli jednog od naših inženjera da je instalira“, rekao je Teng.
„U septembru su se predstavljali kao regruteri i organizovali niz razgovora za posao sa drugim inženjerom. To je na kraju dovelo do programerskog zadatka koji je sadržao skriveni zlonamjerni softver, osmišljen da izbjegne bezbjednosne provjere. Odatle su se agresivno kretali kroz naše interne AI alate i pribavili pristup koji im je omogućio da probiju sistem za odobravanje transakcija iz naših kripto-novčanika“, objasnio je.
Teng je naveo da je Bajnens do sada nadoknadio 98 odsto od ukupno 6,34 milijarde dolara pogođene imovine, kao i da kompanija još kupuje preostalu imovinu, kojom se teže trguje zbog slabije likvidnosti.
On nije direktno pripisao napad Sjevernoj Koreji, ali je potvrdio da je američki Federalni istražni biro (FBI) povezao napad sa sjevernokorejskim hakerima iz grupe TraderTraitor.
Pripreme za napad počele još u junu
Prema bezbjednosnom izvještaju koji je Bajnens objavio u utorak, pripreme za napad počele su u junu, kada je jedan od inženjera zaduženih za razvoj i održavanje infrastrukture Bajnens Walleta preuzeo kompromitovanu instalaciju softverskog alata Homebrew.
Inženjer je pokušavao da instalira popularan AI alat za programiranje, nakon što ga je pronašao putem internet pretraživača.
Kompanija je, kako se navodi u izvještaju, otkrila sumnjivu aktivnost, zamijenila uređaj zaposlenog i iz predostrožnosti promijenila pristupne podatke.
Međutim, do tada su napadači već došli do informacija o njegovoj ulozi i njegovim kolegama iz tima zaduženog za infrastrukturu kripto-novčanika.
Bajnens obećao da će nadoknaditi sve gubitke korisnika

Dok pokušava da sanira posljedice napada, Bajnens je privremeno ograničio određene isplate, obećao da će nadoknaditi sve gubitke korisnika i iskoristio sopstvene rezerve za obnavljanje pogođene imovine.
Prema dostupnim informacijama, Bajnens i njegovi partneri iz kripto-industrije, uključujući Teter (Tether), Serkl (Circle) i Ripl (Ripple), zamrzli su imovinu vrijednu oko tri milijarde dolara.
Ipak, dio ukradenih sredstava i dalje se premješta kroz kanale koji se koriste za prikrivanje porijekla novca.
Američka kripto-berza Koinbejs (Coinbase) blokirala je transfere prema kompromitovanim novčanicima i ponudila direktnu pomoć Bajnensu.
Iako napad predstavlja ozbiljan bezbjednosni propust, Bajnens tvrdi da je kompanija i dalje finansijski stabilna i da je fokusirana na otkrivanje ranjivosti sistema, povraćaj preostalih sredstava i sprečavanje sličnih napada u budućnosti.
Hakerski napad izazvao je snažan, ali kratkotrajan pad povjerenja na tržištu kriptovaluta, posebno u poređenju sa ranijim krizama velikih kripto-berzi.
Investitori sada prate da li Bajnens može u potpunosti da obnovi povjerenje u centralizovane berze kriptovaluta.

Zamijenjeni kompromitovani uređaji, pojačane bezbjednosne kontrole
Teng je kazao da je Bajnens do utorka obnovio pogođeni sistem kripto-novčanika i interni AI alat, zamijenio kompromitovane uređaje i ukinuo pristupne podatke i tokene povezane sa inženjerima čiji su nalozi bili ugroženi.
Kompanija je takođe proširila bezbjednosne provjere na uređaje zaposlenih.
„Angažujemo i nezavisnog stručnjaka koji će pregledati sve što smo do sada uradili, a nastavićemo da jačamo našu odbranu dok istraga traje“, rekao je Teng.
Dodao je da Bajnens neprekidno sarađuje sa organima za sprovođenje zakona i partnerima iz industrije kako bi pratio kretanje ukradenih sredstava i omogućio njihovo zamrzavanje.
„Radimo danonoćno sa nadležnim organima i partnerima iz industrije kako bismo pronašli i zamrzli ukradena sredstva“, poručio je Teng.